Un cookie (prononcé ˈkʊk.i], litt. « biscuit » en anglais), également appelé témoin de connexion ou témoin de navigation, est une petite quantité de données envoyée par un serveur HTTP à l'utilisateur d'un site web puis stockée par son navigateur sur son appareil.
Inventé en 1994 par des ingénieurs de la société Netscape, le cookie est un fichier texte constitué de paires clé-valeur échangées par le protocole de communication HTTP.
Créé par un serveur HTTP, le cookie est envoyé au client HTTP pour être enregistré un temps spécifié durant lequel il est renvoyé tel quel au serveur à chaque requête web.
Le cookie permet ainsi aux sites web d'identifier les internautes lorsqu'ils passent d'une page web à l'autre du site, voire lorsqu'ils reviennent des années plus tard.
Les cookies sont notamment utilisés pour identifier la session d'un internaute connecté à son compte informatique.
La confidentialité des cookies est donc importante pour la sécurité Internet.
L'utilisation de cookies par des entreprises de pistage web suscite des controverses.
En effet, ces cookies tiers liés par exemple à des bannières de publicité en ligne permettent de suivre les internautes visitant des sites web sans rapport, si ce n'est l'entreprise sous-traitante de pistage.
Les usages qui ne répondent pas à des contraintes strictement techniques ont été régulés par des lois comme la directive du 12 juillet 2002 sur la protection de la vie privée dans le secteur des communications électroniques de l'Union européenne.
Les sites web obéissant à cette directive permettent aux visiteurs d'accepter sélectivement les cookies.
Le terme cookie dérive du terme anglais magic cookie, désignant un paquet de données qu'un programme reçoit et renvoie inchangé.
Les cookies étaient déjà utilisés en informatique quand Lou Montulli a eu l'idée de les utiliser dans les communications web en juin 1994.
En ce temps, il était employé de Netscape Communications.
John Giannandrea et Lou Montulli ont écrit la même année la première spécification des cookies de Netscape Navigator.
La version 0.9 bêta de Mosaic Netscape, publiée le 13 octobre 1994, intégrait la technologie des cookies.
La première utilisation des cookies (hors expérimentation) a été faite pour déterminer si les visiteurs du site web Netscape avaient déjà visité le site auparavant.
L'introduction des cookies n'a pas été largement connue du grand public pour autant.
En particulier, les cookies étaient acceptés par défaut dans les paramètres des navigateurs, et les utilisateurs n'étaient pas informés de leur présence.
Certaines personnes étaient au courant de l'existence des cookies au début de l'année 1995, mais le grand public n'apprit leur existence qu'après la publication par le Financial Times d'un article le 12 février 1996.
La même année, les cookies reçurent beaucoup d'attention de la part des médias, à cause de possibles intrusions dans la vie privée.
Le développement de la spécification officielle des cookies était déjà en cours.
Les premières discussions sur la spécification officielle eurent lieu en avril 1995 sur la liste de discussion www-talk.
Un groupe spécial de travail du IETF fut formé.
Deux propositions alternatives pour introduire un état dans les transactions HTTP ont été proposées par Brian Behlendorf et David Kristol respectivement.
Cependant, le groupe, dirigé par Kristol lui-même, a décidé d'utiliser la spécification de Netscape comme point de départ.
En février 1996, le groupe de travail a déterminé que les cookies tiers (third party cookies) étaient une menace considérable à la protection de la vie privée.
À partir de fin 2014, on voit un bandeau au sujet des cookies sur de nombreux sites.
Les cookies peuvent être utilisés pour maintenir les données relatives à l'utilisateur durant sa navigation, mais aussi à travers plusieurs visites.
De nos jours, les applications comme les paniers d'achat enregistrent plutôt la liste des articles dans une base de données sur un serveur, ce qui est préférable, plutôt que de les enregistrer dans le cookie lui-même.
Le serveur web envoie un cookie contenant un identifiant de session unique.
Selon certaines implémentations, le cookie de session n’est généré qu’après la validation des identifiants de l’utilisateur, afin de garantir que seule une authentication réussie engendre la création d’une session.
Les cookies peuvent être utilisés pour mémoriser l'information sur l'utilisateur d'un site, dans le but de lui montrer un contenu approprié à l'avenir.
Beaucoup de sites web utilisent les cookies pour la personnalisation basée sur les préférences des utilisateurs.
Les utilisateurs sélectionnent leurs préférences dans un formulaire et envoient celles-ci au serveur.
Le serveur encode les préférences dans un cookie et renvoie celui-ci au navigateur.
Par la suite, à chaque fois que l'utilisateur accède à une page de ce site, le navigateur renvoie le cookie et donc la liste des préférences ; le serveur peut alors personnaliser la page d'après les préférences de l'utilisateur.
Par exemple, le site web de Wikipédia permet à ses utilisateurs de choisir l'habillage du site qu'ils préfèrent.
Les cookies de pistage (ou traceurs) sont utilisés pour suivre les habitudes de navigation des utilisateurs d'internet.
Cela peut être fait aussi en partie en utilisant l'adresse IP de l'ordinateur faisant une requête d'une page ou à l'aide de l'en-tête HTTP « référant » que le client envoie à chaque requête, mais les cookies permettent une plus grande précision.
Si l'utilisateur fait appel à une page d'un site, et que la requête ne contient pas de cookie, le serveur présume que c'est la première page visitée par l'utilisateur.
À partir de ce moment, le cookie sera automatiquement envoyé par le navigateur dès qu'une nouvelle page du site sera appelée.
En regardant le fichier de journalisation, il est alors possible de voir quelles pages l'utilisateur a visitées et dans quel ordre.
Les cookies tiers et les pixels espions, expliqués ci-dessous, permettent en plus le pistage à travers différents sites.
Le pistage dans un seul site est généralement utilisé pour un usage statistique.
Les cookies de pistage sont un risque d'atteinte à la vie privée de l'utilisateur mais ils peuvent être supprimés facilement.
Les images et autres objets contenus dans une page web peuvent résider dans des serveurs différents de celui hébergeant la page.
Pour afficher la page, le navigateur télécharge tous ces objets.
La plupart des sites web contiennent des informations provenant de différentes sources.
Par exemple, si l’utilisateur saisit www.exemple.com dans son navigateur, il y aura souvent des objets ou des publicités sur une partie de la page qui proviendront de sources différentes, c'est-à-dire d'un domaine différent de www.exemple.com.
Les cookies « première partie » sont des cookies qui sont mis en place par le domaine inscrit dans la barre d'adresse du navigateur.
Par défaut, les navigateurs comme Internet Explorer et Opera acceptent les cookies de tierce partie, mais les utilisateurs peuvent changer les paramètres du navigateur pour les bloquer.
Au contraire, les navigateurs Mozilla Firefox ou Safari bloquent par défaut de nombreux cookies tiers.
Il n'y a pas de risque de sécurité inhérent aux cookies tiers qui permettent des fonctionnalités pour le web.
Des acteurs majeurs comme Google ont annoncé mettre fin en 2022 aux cookies tiers, ce qui devait avoir des implications majeures pour le marketing.
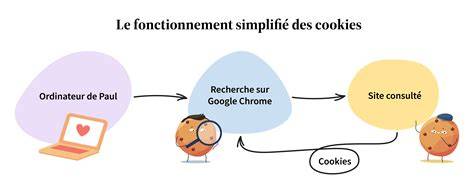
Une interaction possible entre un navigateur web et le serveur hébergeant la page web peut être résumée par le fait que les cookies sont de petites données envoyées par le serveur web au navigateur et que le navigateur les retourne inchangées au serveur, introduisant un état dans la transaction HTTP qui autrement serait sans état.
Sans les cookies, chaque récupération de page web ou d'un composant d'une page web est un événement isolé, indépendant des autres requêtes faites sur le même site.
La spécification officielle des cookies suggère que les navigateurs soient capables d'enregistrer et de renvoyer un nombre minimal de cookies.
Un cookie peut spécifier la date de son expiration, dans ce cas, le cookie sera supprimé à cette date.
Si le cookie ne spécifie pas de date d'expiration, le cookie est supprimé dès que l'utilisateur quitte son navigateur.
En conséquence, spécifier une date d'expiration est un moyen de faire survivre le cookie à travers plusieurs sessions. Pour cette raison, les cookies avec une date d'expiration sont dits persistants.
Un exemple d'application : un site de vente peut utiliser les cookies persistants pour enregistrer les articles que les utilisateurs ont placés dans leur panier d'achat.
Grâce à ce moyen, si les utilisateurs quittent leur navigateur sans faire un achat et y retournent plus tard, ils pourront trouver à nouveau les articles dans le panier.
Le transfert des pages web se fait à l'aide du protocole de transfert hypertexte (HTTP).
Le serveur répond en envoyant la page demandée, précédée par un texte similaire, le tout étant appelé réponse HTTP.
Le serveur envoie seulement la ligne Set-Cookie, si le serveur veut que le navigateur stocke un cookie.
Set-Cookie est une requête pour que le navigateur stocke la chaîne nom=valeur et la renvoie dans toutes les futures requêtes au serveur.
Si le navigateur supporte les cookies et que les cookies sont permis dans les options du navigateur, le cookie sera inclus dans toutes les requêtes suivantes faite au même serveur.
Ceci est une requête pour une autre page du même serveur, et diffère de la première au-dessus car elle contient une chaîne que le serveur a précédemment envoyée au navigateur.
Grâce à ce moyen, le serveur sait que cette requête est reliée à la précédente.
La valeur du cookie peut être modifiée par le serveur en envoyant une nouvelle ligne Set-Cookie: nom=nouvelle_valeur en réponse à la page appelée.
La ligne Set-Cookie est généralement créée par un programme CGI ou un autre langage de script, et non par le serveur HTTP.
Les cookies peuvent aussi être mis en place par JavaScript ou d'autres langages similaires exécutés dans le navigateur, c'est-à-dire du côté du client plutôt que du côté du serveur.
En JavaScript, l'objet document.cookie est utilisé dans ce but.
En plus de la paire nom/valeur, un cookie peut aussi contenir une date d'expiration, un chemin, un nom de domaine et le type de connexion prévu, c'est-à-dire en clair ou chiffrée.
La RFC 2965 définit aussi que les cookies doivent avoir un numéro de version obligatoire, mais cela est généralement omis.
Ces parties de données suivent la paire nom=nouvelle_valeur et sont séparées par des points-virgules.
La troisième situation permet aux serveurs ou aux scripts de supprimer explicitement un cookie.
Notons qu'il est possible avec le navigateur web Google Chrome de connaître la date d'expiration d'un cookie en particulier en accédant aux paramètres du contenu.
Depuis leur introduction sur Internet, de nombreuses idées sur les cookies ont circulé sur Internet et dans les médias.
En 1998, CIAC a déterminé que les failles de sécurité des cookies étaient « essentiellement non existantes » et a expliqué que l'information sur la provenance de vos visites et le détail des pages web que vous avez visitées existent déjà dans les fichiers de journalisation des serveurs web.
Les cookies ne peuvent pas effacer ou lire l'information provenant de l'ordinateur de l'utilisateur.
Cependant, les cookies permettent de détecter les pages web visitées par un utilisateur sur un site donné ou un ensemble de sites.
Ces informations peuvent être collectées dans un profil d'utilisateur pouvant être utilisé ou revendu à des tierces parties, ce qui peut poser de sérieux problèmes de protection de la vie privée.
Selon la même étude, un grand pourcentage d'utilisateurs d'Internet ignorent comment supprimer les cookies.
L'une des raisons pour lesquelles les gens ne font pas confiance aux cookies est que certains sites ont abusé de l'aspect de l'identification personnelle des cookies et ont partagé ces informations avec d'autres sources.
La suppression des cookies tiers prévoit entre 2020 et 2022 est voulue pour limiter ces inconvénients.
La plupart des navigateurs supportent les cookies et permettent à l'utilisateur de les désactiver.
Les cookies tiers offrent des possibilités de pistage à travers différents sites, et les entreprises publicitaires utilisent cette fonctionnalité pour construire des profils.
Les cookies « première partie » et « troisième partie » forment des catégories classiques dans l'usage courant.
Le RGPD et la directive ePrivacy ont rebattu les cartes en Europe et imposent le consentement pour dépôt de cookies non essentiels.
Le principe ? Consentement obligatoire avant tout dépôt de cookie.
Attention, tous les cookies ne nécessitent pas votre consentement.
Sont exemptés les cookies strictement nécessaires au fonctionnement du site, ceux dédiés à l'authentification ou ceux servant à mémoriser vos choix.
Si les éditeurs de sites ne respectent pas ces règles, ils risquent des amendes administratives pouvant atteindre 20 millions d'euros ou 4 % de leur chiffre d'affaires annuel mondial.
Que sont les cookies et comment ils vous pistent ?!
Tout le monde a déjà vu les bannières des sites Web qui vous demandent si vous autorisez ou non les cookies sur votre navigateur. Mais qu’est-ce que cela signifie exactement et que sont ces cookies ?
Indispensables à la navigation, les cookies permettent aux développeurs de sites Web de vous offrir une visite plus personnalisée et pratique.
de vos paniers d’achats, etc.
Protéger sa vie privée en ligne peut paraître impossible. Heureusement, une connaissance élémentaire des cookies peut vous aider à éviter les regards indiscrets sur votre activité virtuelle.
cybercriminels peuvent en utiliser certains pour vous suivre à la trace sans votre consentement lorsque vous utilisez un réseau.
Les cookies spécifiques sont utilisés pour identifier des utilisateurs en particulier et améliorer leur expérience de navigation sur Internet.
Ces données sont étiquetées avec un identifiant unique pour votre ordinateur et vous.
désormais tenus de demander l’autorisation d’utiliser certains cookies avec votre navigateur et de vous fournir des informations sur la manière dont leurs cookies seront utilisés si vous acceptez.
Le terme cookies magiques, obsolète, fait référence à des paquets d’informations envoyés et reçus sans modification des données.
La mémoire du Web a coûté la vie privée de ses utilisateurs est un article souvent cité pour illustrer l’évolution du sujet.
Le cookie HTTP est ce que nous appelons aujourd’hui plus généralement un cookie.
Recevez des alertes sur les fuites d'informations et protégez votre identité avec Kaspersky Premium.
Les cookies HTTP, ou cookies Internet, sont conçus spécifiquement pour les navigateurs Internet afin de suivre, personnaliser et enregistrer des informations sur la session de chaque utilisateur.
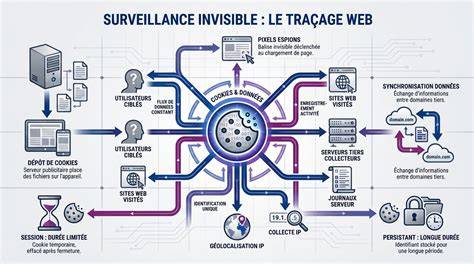
Pour être utile, un cookie peut contenir des informations telles que le contenu du panier, la langue d’affichage, un identifiant de reconnexion automatique, un choix sur le dépôt des cookies ou un identifiant à des fins statistiques ou publicitaires (si vous avez donné votre consentement).
Ainsi, à chaque fois que votre navigateur requête une page internet, l’ensemble des cookies associés au nom de domaine de cette page qui sont présents sur votre navigateur, sont envoyés au serveur.
Le serveur construit alors la page demandée en traitant les éventuelles données lues dans vos cookies, par exemple en reconstituant un panier d’achat ou en écrivant le texte de la page dans la langue définie, avant de la renvoyer au navigateur qui va l’afficher.
Où sont donc stockés les cookies ? C’est facile : votre navigateur Internet les stocke localement pour se souvenir de la « paire nom-valeur » qui vous identifie.
Le cookie vous est alors remis et est stocké dans votre navigateur Internet. Si vous partez et revenez, vous pouvez reprendre le « manteau » avec votre « ticket ».
Les sites Web utilisent des cookies HTTP pour simplifier votre expérience en ligne. Sans cookies, vous devriez vous reconnecter chaque fois que vous quittez un site ou reconstituer votre panier d’achats si vous fermez accidentellement la page.
Personnalisation : Les cookies sont principalement utilisés pour personnaliser vos sessions avec des annonces sur mesure.
Des cookies zombies (ou supercookies) existent comme forme persistante et peuvent être difficiles à supprimer.
Pour se conformer au cadre légal et protéger la vie privée, les sites doivent informer clairement et obtenir le consentement lorsque nécessaire.
Qu’est-ce qu’un cookie ? En informatique, un cookie est un petit fichier texte qui peut être stocké sur votre navigateur par un site internet lorsque vous le visitez.
Le terme cookie provient du « fortune cookie » (biscuit chinois) et symbolise une donnée stockée qui fait le chemin inverse, comme le message caché dans le biscuit.
En pratique, le cookie HTTP est une forme moderne et adaptée à la navigation actuelle.
Les cookies restent un outil indispensable mais source de controverses, notamment en matière de vie privée et de ciblage publicitaire.