Vous pouvez configurer Tableau Server de manière à prendre en charge OpenID Connect (OIDC) pour l’authentification unique (SSO). OIDC est un protocole d’authentification standard qui permet aux utilisateurs de s’authentifier auprès d’un fournisseur d’identité (IdP) tel que Google ou Salesforce. Après s’être correctement authentifiés auprès de leur IdP, ils sont automatiquement authentifiés sur Tableau Server. La configuration d’OIDC implique plusieurs étapes. Les rubriques de cette section fournissent des informations générales sur l’utilisation de Tableau Server avec OIDC et proposent une procédure pour configurer l’IdP et Tableau Server.
Remarque : sauf indication contraire, les informations sur l’authentification OIDC s’appliquent à la fois à l’authentification OIDC configurée dans TSM lors de l’installation de Tableau Server ou à l’authentification OIDC configurée avec des pools d’identités. Présentation de l’authentification. Cette section décrit le processus d’authentification OpenID Connect (OIDC) avec Tableau Server. Un utilisateur tente de se connecter à Tableau Server depuis un ordinateur client. Tableau Server redirige la demande d’authentification vers la passerelle de l’IdP. L’utilisateur est invité à s’authentifier et l’authentification auprès de l’IdP réussit. L’IdP répond par une URL de redirection vers Tableau Server. Un code d’autorisation pour l’utilisateur est fourni avec l’URL de redirection. Le client est redirigé vers Tableau Server et présente le code d’autorisation. Tableau Server présente le code d’autorisation du client à l’IdP ainsi que ses propres identifiants client. Tableau Server est également client de l’IdP. Cette étape a pour but de prévenir les attaques d’usurpation d’identité ou les attaques de l’homme du milieu. L’IdP renvoie un jeton d’accès et un jeton d’ID à Tableau Server. Validation du jeton Web JSON (JWT) : par défaut, Tableau procède à la validation du jeton JWT de l’IdP. Tableau valide le jeton d’ID d’expiration puis vérifie la signature Web JSON (JWS), l’émetteur (IdP) et l’ID du client. Pour en savoir plus sur le processus JWT, consultez la documentation OpenID, et les normes associées.
Signatures et cryptage, et notion de découverte OpenID. Nous vous recommandons de laisser la validation JWT activée, à moins que votre IdP ne la prenne pas en charge. L’ID de jeton est un ensemble de paires de clés d’attributs pour l’utilisateur, appelées revendications. Tableau Server identifie l’utilisateur à partir des revendications de l’IdP et termine la demande d’authentification à partir de l’étape 1. Tableau Server recherche l’enregistrement du compte de l’utilisateur stocké dans le référentiel en faisant correspondre le « sub » (identifiant du sujet) pour identifier le compte utilisateur correct. Lorsqu’une correspondance de nom d’utilisateur réussit, Tableau Server stocke la revendication « sub » correspondante dans l’enregistrement de l’utilisateur dans le référentiel. Tableau Server peut être configuré pour utiliser différentes revendications pour ce processus. Voir Configuration requise pour utiliser OpenID Connect.
Fonctionnement de Tableau avec OpenID Connect. OpenID Connect (OIDC) est un protocole flexible qui prend en charge de nombreuses options pour les informations échangées entre un fournisseur de services (ici, Tableau Server) et un IdP. Tableau Server prend uniquement en charge le flux de code d’autorisation OpenID, comme décrit dans les spécifications finales d’OpenID Connect dans la documentation associée. Tableau Server s’appuie sur l’utilisation de la découverte ou d’une URL de fournisseur pour récupérer les métadonnées du fournisseur OpenID; sinon, on peut héberger un document de découverte statique sur Tableau Server. Tableau Server prend en charge l’authentification du client client_secret_basic et client_secret_post. Tableau Server attend une valeur kid dans l’en-tête JOSE de l’attribut id_token, qui est mise en correspondance avec l’une des clés trouvées dans le document JWK Set, dont l’URI est spécifiée par jwks_uri dans le document de découverte OpenID. Une valeur kid doit être présente même si le document JWK Set ne comporte qu’une seule clé. Tableau Server inclut la prise en charge d’OpenID pour le paramètre x5c de JWK ou pour l’utilisation des certificats X.509. Par défaut, Tableau Server ignore les paramètres de proxy et envoie toutes les demandes OpenID directement à l’IdP. Si Tableau Server doit utiliser un proxy, des modifications supplémentaires comme décrit dans Configurer Tableau Server pour OpenID Connect peuvent être nécessaires.
Attributs utilisateur dans les revendications OIDC. Depuis Tableau Server 2026.2, une fois que vous avez configuré et activé le paramètre de capacité, vous pouvez transmettre les revendications d’attribut utilisateur dans le jeton Web JSON (JWT) envoyé par le fournisseur d’identité (IdP) à Tableau Cloud lors de la connexion. Ces attributs utilisateur peuvent être utilisés avec les fonctions d’attributs utilisateur (USERATTRIBUTE() de Tableau, USERATTRIBUTEINCLUDES()) pour contrôler et personnaliser le contenu de manière dynamique.
Introduction élargie aux cookies tiers et à leur rôle dans l’authentification et le suivi. Cet article est entièrement consacré aux cookies tiers. Nous expliquons ce que sont les cookies tiers, comment ils fonctionnent, pourquoi ils sont essentiels pour le marketing et comment les gérer - activation, blocage ou vérification de leur présence. Nous examinons aussi le rôle des cookies tiers dans le marketing d’affiliation, leur comparaison avec les cookies propriétaires et les conséquences lorsque les navigateurs les suppriment progressivement. Nous abordons les cookies tiers dans le contexte de la conformité.
Qu’est-ce que les cookies tiers? Ce sont de petits fichiers texte créés par des sites web autres que celui que l’utilisateur visite, stockés sur l’appareil et permettant de relier son activité entre plusieurs sites. Leur fonction technique permet le suivi intersite et la collecte de données sur les habitudes de navigation, les préférences et parfois des informations personnelles, afin de diffuser des publicités ciblées et de mesurer les performances des campagnes marketing. Le texte décrit les étapes du fonctionnement des cookies tiers et leurs implications pour le marketing d’affiliation et le suivi multiplateforme.
Blocage des cookies tiers et conformité. Avec l’évolution des réglementations et le renforcement de la protection de la vie privée, de plus en plus de navigateurs bloquent les cookies tiers. Le suivi côté serveur est présenté comme une alternative, avec des solutions comme le suivi côté serveur pour utiliser des cookies propriétaires et renforcer la conformité. OpenID Connect est examiné dans ce contexte, avec des considérations sur les flux d’autorisation, les endpoints et la découverte Well-known URI Discovery. L’article décrit en détail les flux, les jetons et les vérifications cryptographiques associés.
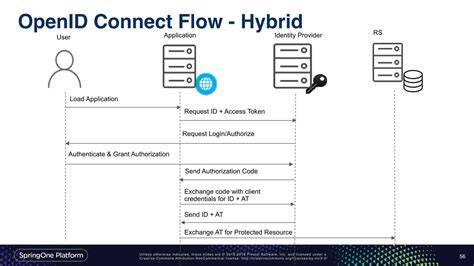
En résumé, OpenID Connect enrichit OAuth 2.0 en ajoutant l’identité et des jetons d’identité, permettant le SSO fédéré et l’accès sécurisé à des API tierces via des scopes et des tokens. Le flux recommandé pour Tableau Server reste le flux d’autorisation avec vérification des signatures et des clés publiques issues du JWKS, avec une validation JWT renforcée.
Éléments techniques clés du processus OIDC étape 1
- Redirection de l’utilisateur vers l’IdP après authentification initiale depuis le client.
- Émission et vérification de l’authorization code, puis échange contre des tokens (access_token et id_token).
- Validation de l’ID token: signature, émetteur, audience, et expiration; récupération des clés publiques via jwks_uri.
- Extraction des revendications et association à l’enregistrement utilisateur dans le référentiel Tableau Server.
- Préservation de la sécurité via TLS et vérification de la signature du jeton pour prévenir les attaques.
Tableau Server peut utiliser diverses revendications pour identifier l’utilisateur et assurer l’appariement avec le compte local. Le processus inclut la gestion du sub, de l’audience (aud), et d’autres attributs comme name, given_name, family_name, picture, et profile. À partir de 2026.2, les revendications utilisateur peuvent aussi être transmises via JWT pour des usages avancés comme les fonctions USERATTRIBUTE.
Cas pratique et étapes recommandées
Pour installer et configurer OIDC sur Tableau Server, suivez les flux décrits par OpenID Connect et la documentation associée. Utilisez la découverte dynamique ou un document statique, choisissez les méthodes d’authentification client_secret_basic ou client_secret_post, et assurez-vous que la clé kid est présente dans l’en-tête JOSE. Vérifiez les tokens et stockez le sub pour lier l’utilisateur à son enregistrement. En cas d’utilisation de proxys, ajustez les paramètres comme indiqué dans la configuration d’OIDC de Tableau Server.
Pour aller plus loin, l’article présente des détails sur les flux, les endpoints, le rôle des tokens JWT et la gestion des clés publiques. Il montre également comment tester et déboguer les échanges via tokeninfo et JWKS, et comment optimiser la sécurité en pratiquant une rotation des refresh tokens et en sécurisant les communications par TLS.
OAuth 2.0 et OpenID Connect (en langage clair)
Tableau récapitulatif des concepts
- OpenID Connect étend OAuth 2.0 avec l’identité et le jeton d’identification.
- Flux recommandé: Authorization Code Flow avec vérification du code et du token.
- Découverte du fournisseur via .well-known/openid-configuration ou document statique.
- JWT: structure en trois parties (header, payload, signature) et validation cryptographique.
- Clés publiques: JWKS, récupération via jwks_uri, et vérification de la signature.
- Revendications: sub, name, given_name, family_name, picture, locale, etc.
- Gestion des cookies tiers et conformité: cadre global de confidentialité et sécurité.