Les membres de l’association qui ont le droit de se connecter peuvent activer la double authentification. Concrètement cela veut dire qu'à la connexion, après avoir fourni votre mot de passe, Paheko vous demandera également un code à usage unique.
En effet, du fait du manque de sécurité criant des institutions publiques et des entreprises en général (le tout sans la moindre action de la CNIL, qui est occupée à se tourner les pouces), de nombreuses données volées sont déjà disponibles très largement. Prenons en exemple une personne au hasard, qui aurait vu ses données dévoilées par la Fédération Française d’Athlétisme lors d'une fuite en février 2026. Ces données comportent le mot de passe en clair. La double authentification permet d'éviter à cet attaquant d'arriver à ses fins, car il ne sera pas en possession du téléphone de la victime, et ne pourra donc pas se connecter car il ne pourra pas fournir le code à 6 chiffres qui change toutes les 30 secondes.
Ce n'est pas une protection contre le vol d'un téléphone qui contiendrait à la fois l'application de double authentification et le mot de passe. Pour cette raison, nous recommandons fortement l'activation de la double authentification pour tous les comptes administrateur ou ayant accès à la liste des membres. En effet le RGPD exige une sécurisation de l'accès aux données personnelles de vos membres. Vous devez avoir installé sur votre téléphone une application de 2FA (aussi appelé OTP pour « One Time Password »).
Depuis l'ordinateur, sur votre espace personnel, rendez-vous dans le menu Mes infos personnelles puis allez sur l’onglet Mot de passe et options de sécurité. Sous Double authentification (2FA), cliquez sur le bouton Activer.
Écran d'activation de la double authentification. Une page s'affiche en donnant une clé secrète et un QR code. Scannez le QR code avec l'application de votre téléphone, ou sinon si ça ne marche pas, recopiez la clef (quatre mots). Rentrez une fois votre mot de passe d'accès à votre compte membre Paheko s'il est demandé, puis appuyez sur le bouton Confirmer. Chacun de ces codes ne peut être utilisé qu'une fois et sera utile si vous perdez votre téléphone.
L’authentification à deux facteurs est une méthode de sécurité qui ajoute une seconde couche de vérification d’identité. Au lieu de se fier uniquement à un mot de passe, la 2FA exige que vous confirmiez votre identité en utilisant deux facteurs distincts. Cela réduit le risque d’accès non autorisé, même si un mot de passe est compromis.
Comment fonctionne la 2FA
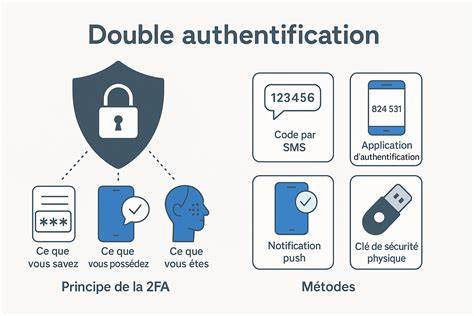
Les facteurs qui composent la 2FA incluent :
- Quelque chose que vous connaissez : un mot de passe, un code confidentiel ou une phrase secrète.
- Quelque chose que vous possédez : un appareil physique comme un smartphone, un jeton de sécurité, une clé d’accès ou une carte à puce.
- Quelque chose que vous êtes : des identificateurs biométriques tels qu’une empreinte digitale, une reconnaissance faciale ou une correspondance vocale.
Lorsqu’un système utilise exactement deux de ces catégories, il s’agit d’une authentification à deux facteurs. Cela fait de la 2FA un sous-ensemble spécifique de l’authentification multifacteur (MFA), qui peut utiliser deux facteurs ou plus.
Pourquoi la 2FA est importante
Les mots de passe seuls - même lorsqu’ils sont soutenus par des politiques fortes de protection des mots de passe - ne suffisent plus à protéger contre les cybermenaces. Le hameçonnage, la mise en cache des informations d’identification, le partage de mot de passe et les attaques par force brute peuvent tous compromette l’authentification à facteur unique. La 2FA aide à atténuer ces risques en exigeant une seconde forme de vérification, beaucoup plus difficile à reproduire ou à voler pour les attaquants.
En exigeant un facteur supplémentaire, la 2FA offre une protection renforcée pour les comptes utilisateurs, les données sensibles et les ressources de l’entreprise. C’est l’une des mesures les plus simples et efficaces pour améliorer votre état de la sécurité global.
Compte Google Gmail : Activer la Double AUTHENTIFICATION (Validation 2 facteurs)
| Éléments | Description | Exemples |
|---|---|---|
| Quelque chose que vous connaissez | Mot de passe, code, phrase secrète | Mot de passe Paheko, code à usage unique |
| Quelque chose que vous possédez | Smartphone, jeton, clé | Application d’authentification, clé USB |
| Quelque chose que vous êtes | Biométrie | Empreinte, visage |
Rappel pratique: allumer la 2FA sur les comptes sensibles dès que possible et conserver les codes de récupération en lieu sûr. Si vous perdez votre téléphone, les codes uniques à usage unique permettent de regagner l’accès sans compromettre l’ensemble du compte.
tags: #autenticao #duo #pepite #rouge