Cette article présente de manière exhaustive les principes et pratiques relatifs à la politique de cookies, au RGPD et à la protection des données personnelles sur les sites web, en s’appuyant sur le brouillon fourni. Il explique comment déterminer si Javascript est activé, le fonctionnement des cookies de session et persistants, les finalités classiques (authentification, analyse, personnalisation, publicité) et les exigences CNIL et RGPD pour une conformité efficace et durable.
1. Cadre général et objectifs
La politique de confidentialité et les cookies visent à informer les utilisateurs sur la collecte et le traitement de leurs données personnelles et à garantir le maintien d’une session sécurisée pendant la visite du site. Le RGPD s’applique lorsque des données peuvent identifier directement ou indirectement une personne, et les cookies entrent dans ce cadre dès lors qu’ils déposent ou traitent des données personnelles. Une loi et des directives (CNIL, RGPD, Directive vie privée et communications électroniques) encadrent ces pratiques, avec des obligations claires en matière de consentement, de transparence et de durées de conservation.
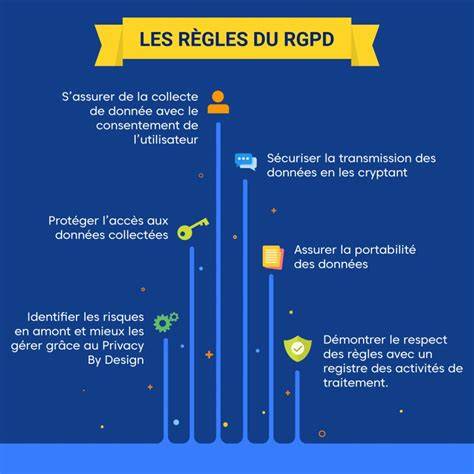
2. Déroulé opérationnel de la gestion des cookies
Pour chaque cookie déposé sur le terminal de l’utilisateur, il faut:
- identifier le nom technique du cookie et le déposant;
- indiquer la finalité (fonctionnement, analyse, personnalisation, publicité, sécurité, etc.);
- préciser la durée de conservation (session, quelques semaines, années);
- mentionner le tiers déposant et fournir un lien vers sa politique de confidentialité;
- classer le cookie dans une des catégories CNIL (strictement nécessaire, analytics, personnalisation, marketing/publicité).
Les cookies strictement nécessaires sont exemptés de consentement mais doivent être mentionnés et expliqués au visiteur. Les cookies analytiques, de personnalisation et publicitaires nécessitent un consentement libre, spécifique et éclairé selon les recommandations CNIL et les exigences du RGPD.
2.1 Cookies de session et cookies persistants
Les cookies de session existent pendant la durée de la visite et sont supprimés à la fermeture du navigateur; les cookies persistants restent sur le terminal jusqu’à leur expiration ou suppression par l’utilisateur. Des cookies internes et des cookies tiers peuvent être classés selon leur finalité et leur durée.
3. Exemples de cookies fréquents et de leurs finalités
Les exemples cités dans le brouillon couvrent :
- JSESSIONID, CFID, CFTOKEN, cookie de session interne, utilisés par des plateformes Java/ColdFusion pour maintenir une session sécurisée.
- cck, Liferay, Confluence, et autres cookies internes destinés à maintenir des sessions, mémoriser la largeur de la barre latérale ou l’état de certains lecteurs vidéo.
- Les clés de localStorage et les données persistantes associées à des lecteurs vidéo ou à des services comme l’EURES, QlikSense, et d’autres portails.
- Web analytics et cookies publicitaires, pour mesurer les audiences, personnaliser les contenus et diffuser des publicités adaptées.
Ces éléments illustrent la diversité des finalités et la nécessité d’une description précise dans la politique de cookies et dans les paramètres de consentement.
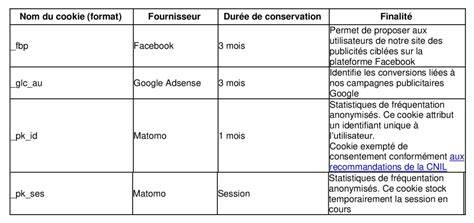
4. Politique de cookies conforme au RGPD et CNIL
Une politique de cookies conforme doit, selon CNIL, contenir :
- Le nom de chaque cookie actif et sa finalité clairement décrite;
- La durée de conservation et le dépôt par tiers, avec des liens vers les politiques des tiers;
- La catégorie CNIL (strictement nécessaire, analytics, personnalisation, marketing/publicité) et le régime de consentement correspondant;
- Des informations claires sur le droit d’accès, de rectification et de retrait du consentement, ainsi que les méthodes pratiques pour modifier les paramètres des cookies.
La CNIL insiste sur:
- La granularité de l’information: bandeau simple avec les grandes finalités et un niveau détaillé accessible (liste complète des traceurs et des tiers);
- La possibilité pour l’utilisateur d’agir (Tout accepter, Tout refuser, Paramétrer) avec des garanties de non-réapparition intrusive après refus;
- La traçabilité et la capacité à horodater les codes pour démontrer la conformité à un moment donné.
Bandeau de cookies RGPD - Qu'est-ce que c'est ?
5. Bonnes pratiques et maintenance
Le problème le plus fréquent est la dérive entre ce que dit la politique et ce que le site dépose réellement. Pour éviter cela :
- Utiliser des scanners automatiques (par ex. Cookiebot) pour détecter les cookies actifs et générer une déclaration à jour;
- Mettre en place un processus de mise à jour régulière de la politique de cookies, en lien avec les modifications du site (plugins, scripts, contenus intégrés);
- Horodater les actes de dépôt de cookies afin de prouver la conformité au fil du temps;
- Proposer des mécanismes simples de retrait du consentement et de modification des préférences;
- Documenter clairement les briefly mentions dans les mentions légales et dans la politique de confidentialité.
6. Mise en œuvre et exemples pratiques
Exemple structurel de politique de cookies conforme (à adapter selon les cookies détectés) :
| Cookie | Finalité | Durée | Déposé par | Catégorie CNIL |
|---|---|---|---|---|
| JSESSIONID | Gestion de session | Session | Plateforme Java | Strictement nécessaire |
| _ga | Mesure d’audience | 2 ans | Google Analytics | Analytics |
| XSRF-TOKEN | Sécurité et prévention CSRF | Session | Plateforme Web | Sécurité |
Les cookies doivent être présentés avec un lien vers les politiques des tiers lorsqu’ils déposent des cookies.
7. Intégration avec d’autres politiques
La politique de cookies est souvent rattachée à la politique de confidentialité et peut être publiée séparément ou intégrée; néanmoins, elle doit rester accessible, claire et complète. Le RGPD et les directives CNIL exigent une information cohérente et une gestion du consentement adaptée aux finalités et aux cookies déposés.
8. Résumé opérationnel
Pour être conforme et efficace, une politique de cookies doit :
- Lister tous les cookies actifs et leurs finalités;
- Indiquer les durées et les dépôts, y compris les tiers;
- Classer chaque cookie selon les catégories CNIL et appliquer le régime de consentement adéquat;
- Prévoir un mécanisme de consentement clair et un moyen de retrait à tout moment;
- Mettre en place une maintenance régulière et automatisée pour suivre les scripts et les plugins.
Bandeau de cookies RGPD - Qu'est-ce que c'est ?
tags: #article #standard #de #confidentialite #cookies