Bien que les règles relatives à l’utilisation des cookies et des technologies de suivi similaires existent depuis longtemps au Royaume-Uni et en Europe, ce n’est que ces dernières années que les autorités de protection des données ont intensifié leur action ciblée contre les pratiques non conformes. La CNIL et d’autres DPAs ont rappelé que les sanctions peuvent être importantes pour les organisations qui ne respectent pas les exigences de consentement et de transparence. Les plaintes liées aux cookies constituent un outil puissant permettant aux individus d’exercer leurs droits et de responsabiliser les organisations.
En mars 2022, NOYB a lancé une seconde vague d’actions contre les bannières de cookies non conformes, donnant une période de grâce d’un mois avant de déposer 456 plaintes formelles auprès de 20 DPAs européennes. Les autorités européennes ont ainsi multiplié les actions de régulation en réponse à l’augmentation des plaintes des personnes concernées et des militants de la vie privée.
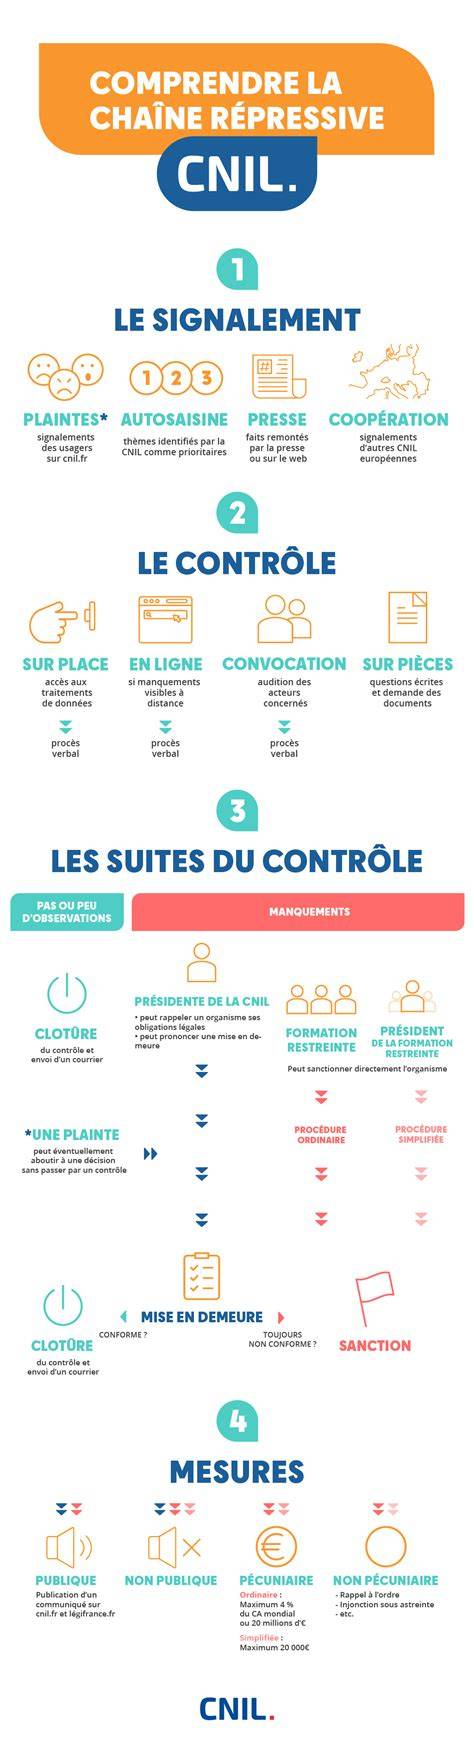
Sanctions marquantes et tendances récentes
Le 15 juin 2023, la CNIL a sanctionné Criteo d’une amende de 40 millions d’euros pour diverses violations de la protection des données. Le 29 décembre 2022, l’institution a infligé 8 millions d’euros à Apple pour ne pas avoir obtenu le consentement des utilisateurs d’iPhone avant le dépôt d’identifiants publicitaires sur leurs terminaux lors de l’accès à l’App Store sur une ancienne version d’iOS, une situation dans laquelle plusieurs clics étaient nécessaires pour refuser tous les cookies et où aucun bouton ne permettait de refuser aussi facilement que d’accepter. Le 31 décembre 2021, Google a été condamné à 150 millions d’euros pour ne pas avoir permis aux utilisateurs de google.fr et youtube.com de refuser les cookies aussi facilement qu’ils les acceptaient.
Outre ces actions, le lancement par l’EDPB d’un Cookie Banner Taskforce témoigne de la volonté d’unifier la réponse européenne face aux pratiques non conformes. Il n’est pas légal de se prévaloir de l’intérêt légitime du contrôleur pour l’utilisation de cookies non essentiels au lieu d’obtenir un consentement valide. Le taskforce a reconnu la difficulté pratique d’évaluer si les cookies sont « strictly necessary » ou non, en se référant aux critères de l’avis pertinent.
Consolidation des règles et introduction des signaux de consentement du navigateur
Pour près de deux décennies, les règles de consentement liées aux cookies en Europe évoluaient dans un univers juridique distinct du RGPD. Le cadre ePrivacy (directive ou règlement selon les États membres) coexistant avec le RGPD a créé une complexité pour les équipes de conformité. Cette situation a changé le 11 février 2026 lorsque l’UE a retiré le règlement ePrivacy et a consolidé les règles relatives aux cookies directement dans le RGPD par les nouveaux articles 88a et 88b dans le cadre du Digital Omnibus. L’objectif est d’unifier le cadre tout en modernisant les mécanismes de consentement.
L’article 88a impose que le consentement pour les cookies et technologies de suivi soit granularisé, facile à retirer et obtenu avant que les cookies ne soient déposés. L’article 88b introduit une nouveauté majeure: les signaux de consentement du navigateur, aussi appelés consentement lisible par machine ou Global Privacy Control (GPC). Le consentement doit être librement donné, spécifique, informé et sans ambiguïté, et l’obligation d’honorer les signaux du navigateur est désormais juridique. Le système de consentement doit être compatible avec les exigences d’audit du RGPD, et les chaînes de consentement générées par les outils doivent être alignées sur ces exigences.
Cette transition fait évoluer le rôle des bannières de cookies: elles ne constituent plus nécessairement la seule voie de communication des préférences, mais deviennent une des multiples sources d’information. Si votre solution actuelle ignore les signaux de consentement du navigateur, elle n’est pas conforme. Firefox, Safari et les extensions axées sur la protection de la vie privée commencent déjà à émettre des signaux de consentement standardisés. Il s’agit d’un signal d’orientation urgent pour auditer les configurations existantes et intégrer la reconnaissance des signaux du navigateur dans votre stack technique.
Conception et déploiement des consentements: bonnes pratiques et passage progressif
Pour les équipes, la transition n’est pas binaire: elle est progressive. Étape 1 - évaluer votre solution de consentement actuelle par rapport aux articles 88a et 88b: reconnaît-elle les signaux du navigateur et permet-elle un consentement granulaire par finalité de suivi? Étape 2 - coordonner avec les équipes web et marketing pour aligner les paramètres techniques et les flux utilisateur. Étape 3 - rester informé sur l’interprétation des articles 88a et 88b par les DPAs nationaux et les guides de l’EDPB. Des acteurs comme Taylor Wessing et Loyens & Loeff publient des analyses et des modèles d’enforcement qui orientent les pratiques.
La refonte ne signifie pas la disparition des bannières, mais une évolution: les bannières coexistent avec d’autres mécanismes de consentement et les signaux du navigateur peuvent annuler ou modifier le déclenchement des bannières selon le contexte utilisateur. Les systèmes de consentement doivent désormais répondre aux signaux du navigateur et contextualiser les consentements par finalité, tout en assurant une traçabilité conforme aux exigences du RGPD.
Analyse des risques et effets sur la sécurité
Au-delà de l’ergonomie et de l’expérience utilisateur, les procédures évolutives de consentement ont des implications de sécurité: des écarts dans les mécanismes de révocation et de stockage de consentement peuvent augmenter les risques si des cookies non autorisés restent actifs ou si les attributs des cookies deviennent vulnérables à des attaques telles que XSS ou CSRF. Des outils comme UMBRA démontrent qu’il existe des patterns de consentement qui brouillent les mécanismes de révocation et qui permettent la persistance de traqueurs malgré le refus explicite.
UMA et analyses pratiques: résultats et enseignements
Des travaux récents montrent que le consentement est devenu un enjeu de conformité, de sécurité et de protection des utilisateurs. Les recherches indiquent que les pratiques de consentement, même après sept ans de RGPD, présentent encore des patterns sombres et évoluent rapidement. Les implémentations CMP et les interfaces de consentement doivent désormais prendre en compte les signaux du navigateur et les mécanismes de révocation, tout en évitant les patterns qui poussent à accepter par défaut ou qui retardent les choix de refus.
Les résultats d’évaluation montrent qu’un système CMP-agnostique comme UMBRA peut déceler des patterns de consentement évolués (DP11-DP19), y compris les obstacles à la révocation et les faux opt-out. Ces capacités soulignent l’importance d’un monitoring status-aware des cookies et d’une analyse multi-étapes pour déceler les non-conformités qui ne se voient pas à la simple inspection de l’interface.
- La conformité au RGPD exige que le consentement soit libre, spécifique, informé et non ambigüe.
- Les signaux de navigateur (GPC) imposent une reconnaissance technique des préférences de l’utilisateur, même lorsque la bannière n’est pas affichée.
- La consolidation des règles via les articles 88a et 88b clarifie les obligations, rend les pratiques plus auditées et renforce les exigences de traçabilité.
Tableau récapitulatif des points clés
| Aspect | Impact | Éléments à vérifier |
|---|---|---|
| Cadre juridique | Consolidation RGPD via Digital Omnibus | Articles 88a, 88b, et reconnaissance des signaux du navigateur |
| Consentement | Granularité, retrait facile, avant dépôt | Finalités, transparence, neutralité des choix |
| Signaux navigateur | Nouvelle source de consentement | Intégration GPC, compatibilité des chaînes |
| Révocation | Obligation d’être aussi simple que l’acceptation | Vérifier les flux de retrait et les validations |
| Audit | Traçabilité et conformité | Logs de consentement, compatibilité RGPD |
Conclusion opérationnelle
La transition vers les articles 88a et 88b et l’intégration des signaux de consentement du navigateur transforment l’écosystème des cookies en Europe: les bannières ne disparaissent pas, mais leur rôle évolue dans un cadre plus dense, plus flexible et plus vérifiable. Les organisations doivent auditer leurs systèmes, intégrer les signaux du navigateur dans leur stack et veiller à ce que les consentements restent faciles à donner, spécifiques et informés, tout en offrant des mécanismes efficaces de révocation.